NotionがFireworks AIインシデントの影響を公表〜Notion AIのチャット記録が一部露出、1%未満のワークスペースに影響〜
セキュリティ Notion AI サプライチェーン
AI推論基盤Fireworks AIのセキュリティインシデントについて、Notionが公式アドバイザリで影響を公表しました。Notion AIのチャット記録が一部露出した経緯、影響範囲、Notionの対応、利用者がやるべきことを一次情報をもとに整理します
概要
Notionは2026年11月9日、AI推論基盤を提供する Fireworks AI で起きたセキュリティインシデントについて、公式のセキュリティアドバイザリ「Fireworks AI incident」を公開しました。11月12日には調査の進展を受けて時系列を更新しています。1
要点は次のとおりです。
- 影響を受けたのは Notionのワークスペースの1%未満。2
- 露出したのは、Notionの 「Insights」機能のために使われていた Notion AI のチャット記録。大半の影響ワークスペースでは、チャット記録に作成者や作成元のワークスペースのラベルが付いていなかった(unattributable)。また、ツール呼び出しの結果は含まれていなかった。2
- ほかのNotionの機能には影響していない。2
- NotionはFireworksとの接続を切り、Fireworks上のデータを削除。Insights機能を停止し、オープンウェイトモデルの提供にFireworksを使うのをやめた。3
- 影響を受けた顧客には個別に連絡済み。連絡がなければ、現時点で対応は不要。4
- Notionは「自社システムの侵害ではない」としています。2
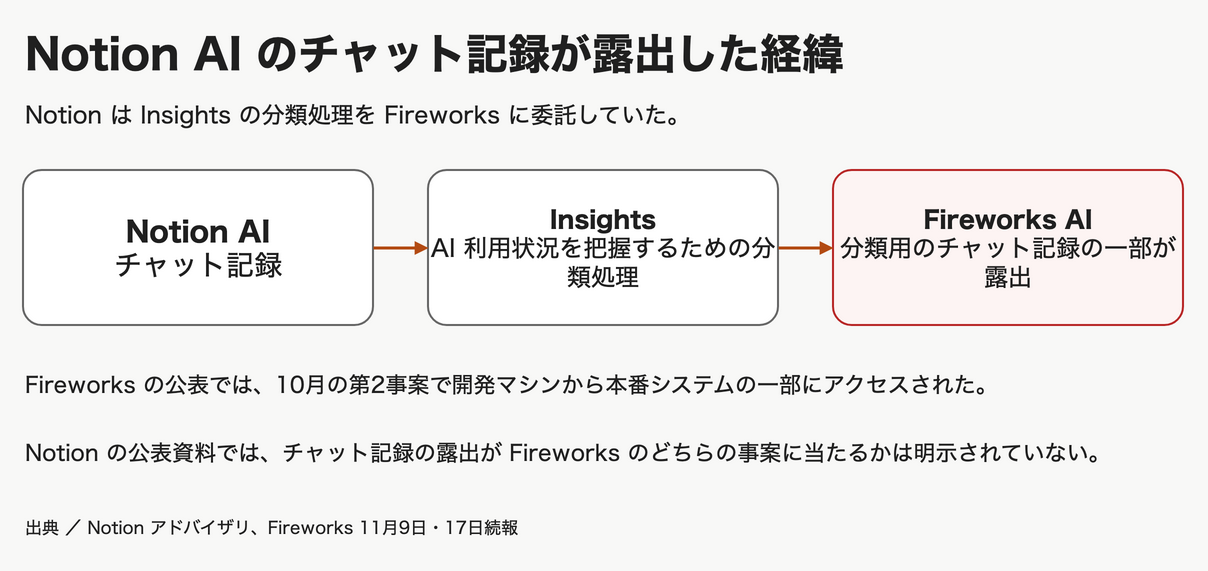
Fireworksは10月の速報と11月9日の続報に続き、11月17日に調査結果を更新しました。Notionの公表資料では、チャット記録の露出が、Fireworksが後から区分した二つの事案のどちらに当たるかは明示されていません。567
時系列
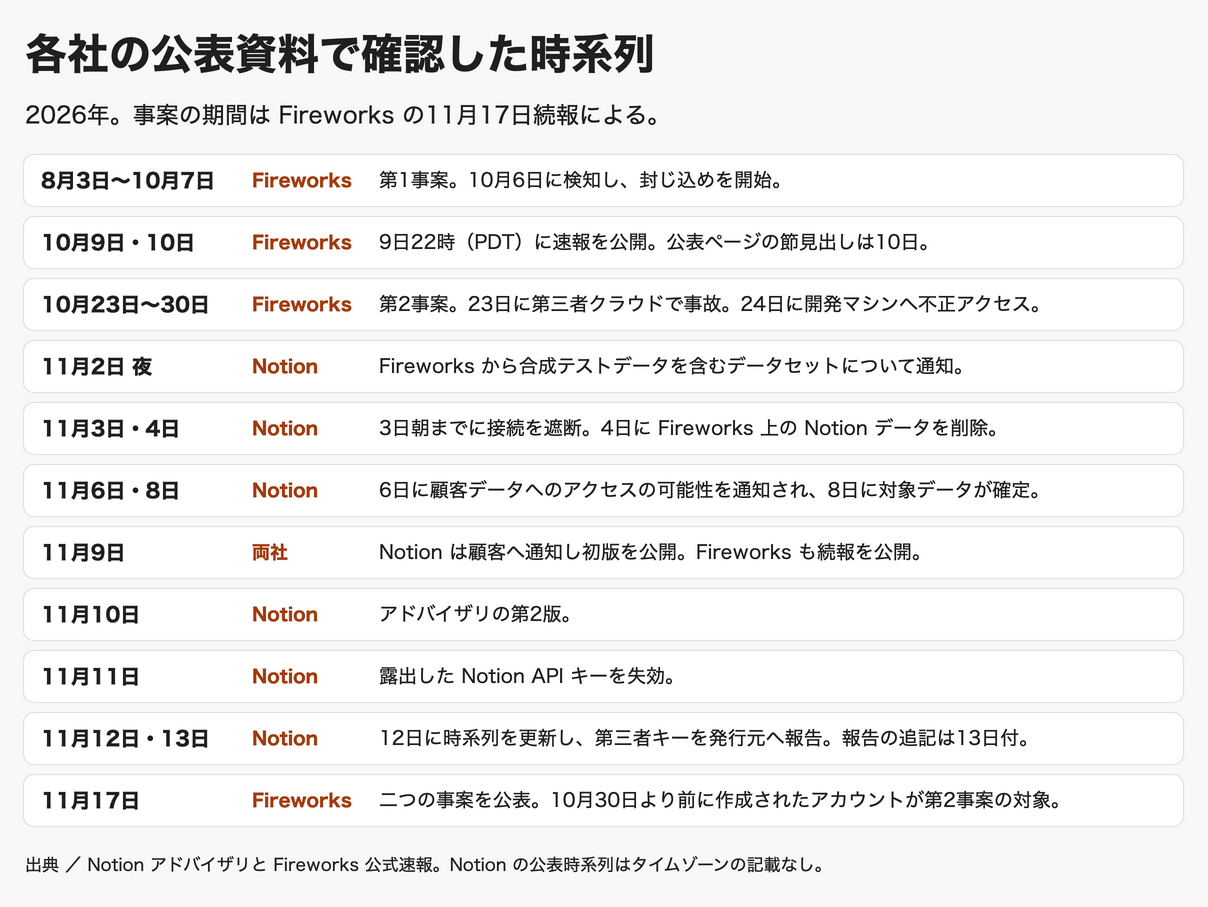
2026年の出来事を各社の公表資料に沿って並べました。Notionの時系列にはタイムゾーンの記載がありません。Fireworksの10月速報にある時刻はPDT(米国太平洋夏時間)です。35
| 日付 | 出来事 | 検証 |
|---|---|---|
| 8月3日〜10月7日 | Fireworksの第1事案。10月6日に検知して封じ込めを開始し、7日に影響を受けた顧客への通知を開始 | 57 |
| 10月9日・10日 | Fireworksは9日22時(PDT)に速報を公開。現在の公表ページの見出しは10日付 | 5 |
| 10月23日〜30日 | Fireworksの第2事案。23日に研究開発マシンをホストする第三者クラウド事業者でインシデントが発生。24日にFireworksの開発マシンへ不正アクセスがあり、同日にFireworksが検知 | 67 |
| 11月2日 夜 | Fireworksが少量のデータへの不正アクセスをNotionに通知。その時点で通知されたデータセットには、Notion AIの合成テストデータが含まれ、Notion AIの顧客データは含まれていなかった | 3 |
| 11月3日 朝まで | NotionがFireworksとの接続を切断し、両システム間の通信を停止 | 3 |
| 11月4日 | NotionがFireworks上にあった自社のデータをすべて削除 | 3 |
| 11月6日 | Fireworksが、顧客データにもアクセスされた可能性があるとNotionに通知。Notionが改めて社内調査を開始 | 3 |
| 11月8日 | Fireworksが影響を受けた最終的なデータセットを確定 | 3 |
| 11月9日 | Notionが影響顧客へ連絡し、アドバイザリの初版を公開。Fireworksも続報を公開 | 136 |
| 11月10日 | Notionがアドバイザリの第2版を公開。11月12日版からリンクされている | 1 |
| 11月11日 | Notionが影響メッセージ内で見つかったNotion APIキーを失効 | 8 |
| 11月12日 | Notionがアドバイザリの時系列を更新。また、影響メッセージ内で見つかった第三者のAPIキーを発行元に報告 | 18 |
| 11月13日 | Notionが、前日に行った第三者のAPIキーの報告をアドバイザリの更新欄に掲載 | 8 |
| 11月17日 | Fireworksが、これまでに報告した活動を二つの事案に区分し、影響範囲と調査状況を更新 | 7 |
Fireworksは11月9日時点で、金銭目的の犯罪グループによる「LLMJacking」との関連を示す証拠があると説明しています。また、推論サービス(Inference)、Training SDK、Nexusへの影響は検出していないとしています。6
11月17日の続報によると、第1事案のフォレンジック調査はPalo Alto Networks Unit 42が完了しました。第2事案はAprosSyberが調査中です。第2事案では、10月30日より前に作成されたすべてのFireworksアカウントのアカウント情報・請求情報にアクセスがありました。決済カード番号は含まれません。少数の顧客では、データセット、モデル、シークレットのいずれかにもアクセスがありました。7
影響範囲
露出したデータ
Notionによると、11月8日にFireworksから受け取ったデータセットを分析したところ、Insights機能のために使われていたNotion AIのチャット記録 が含まれていました。Insightsは、顧客が自分たちのAI利用状況を把握するための機能で、NotionはFireworksをその分類処理に使っていました。2
大半の影響ワークスペースについて、データは「unattributable」だったと説明しています。具体的には次の意味です。
- チャットに、書いた人やワークスペースのラベルが付いていない。
- チャット記録そのものの内容以外に、ワークスペース・ユーザー・企業と結び付ける情報はない。
また、これとは別に、チャット記録には ツール呼び出しの結果(tool call results)は含まれていなかった としています。こちらは「大半の」という限定なしで書かれています。2
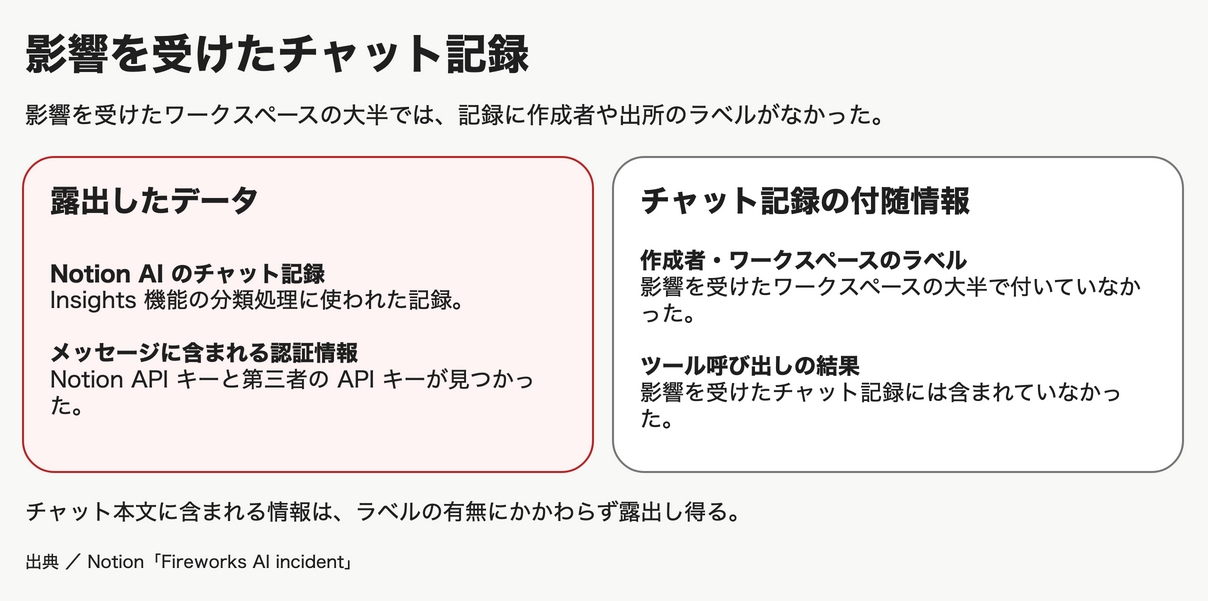
裏を返すと、チャット本文に書かれた内容そのもの は露出し得たということです。実際、Notionはその後、メッセージ内に含まれていたNotion APIキーを失効させ、第三者のAPIキーを発行元に報告しています。8 ユーザーがAIチャットに認証情報を貼っていたケースがあったことがうかがえます。
FireworksとNotionの関係
NotionはFireworksを次の二つの用途で使っていたと説明しています。
- Insights機能のための分類処理
- 製品内でオープンウェイトモデルを提供するための推論基盤
どちらも停止済みです。Insights機能は調査中のため無効化され、オープンウェイトモデルもFireworks経由では提供していません。3
利用者がやるべきこと
Notionから連絡が来たかどうかで、やることが分かれます。
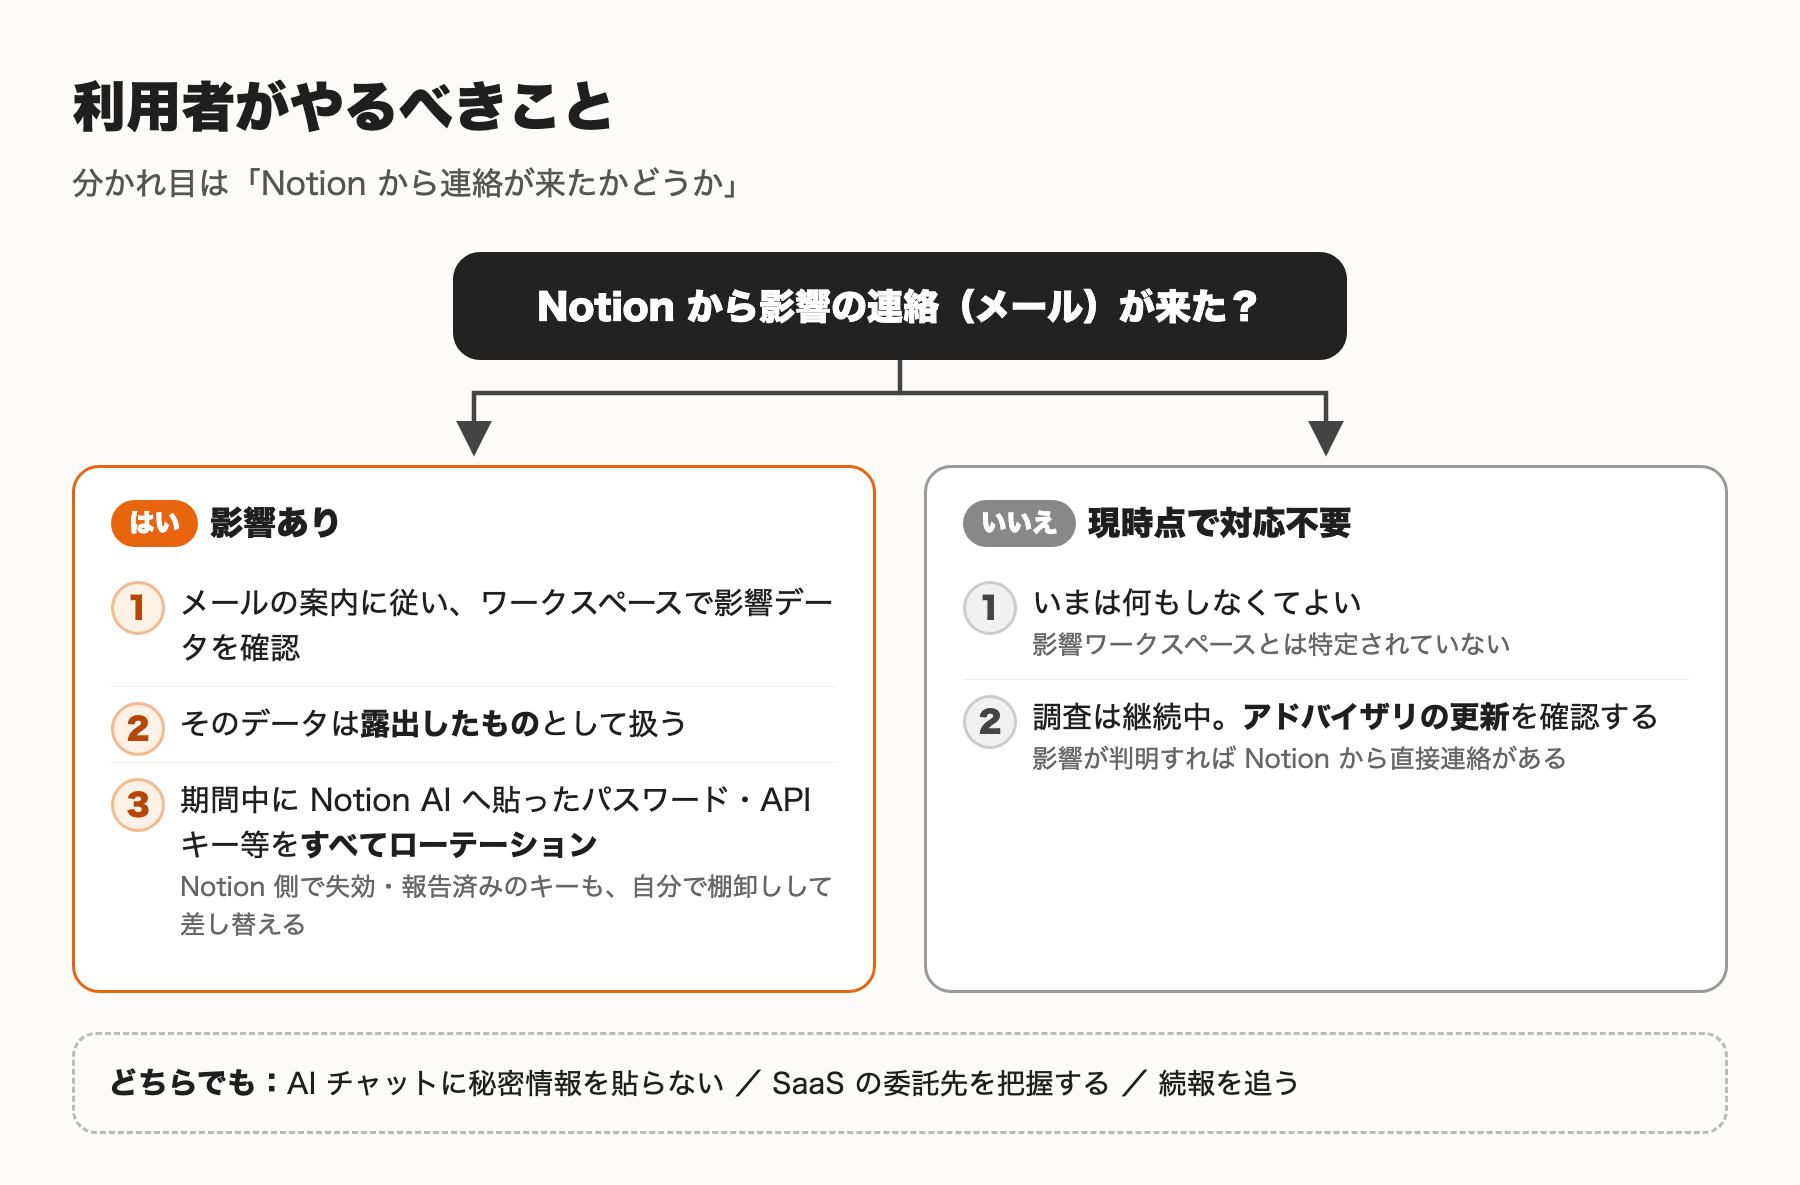
Notionから連絡を受けた場合
アドバイザリが影響を受けた顧客に求めているのは次のとおりです。4
- メールの案内に従い、ワークスペース内で影響データを確認する。 Notionは、影響データを安全に取り出して確認できるようにしています。
- そのデータは露出したものとして扱う。
- インシデント期間中にNotion AIへ貼り付けたパスワード、APIキー、その他の認証情報は、すべてローテーションする。 NotionがNotion APIキーを失効させたり、第三者キーを発行元に報告したりしていても、利用者側で棚卸しして確実に差し替えるのが安全です。
連絡を受けていない場合
Notionは「連絡がなければ、影響を受けたワークスペースとは特定されておらず、現時点で対応は不要」としています。ただし調査は継続中で、影響が判明すれば直接連絡するとしています。4
この件から学べること(一般論)
- AIチャットに秘密情報を貼らない。 今回露出したのはまさにチャット本文でした。APIキーやパスワードは、チャットではなくシークレット管理の仕組みで扱うのが基本です。
- SaaSの裏側にいる「サブプロセッサ」を把握する。 利用者が直接契約していないAI基盤事業者のインシデントが、使っているSaaSに波及しました。重要なSaaSについては、委託先の一覧やセキュリティ情報の更新を追える体制があると安心です。
- ベンダーからの続報を追う。 今回も、Fireworksの最初の速報から影響範囲が広がり、Notion側の時系列も途中で更新されました。初報だけで判断せず、更新を確認することが大切です。
まとめ
Fireworks AIのインシデントは、Notionにとっては「自社システムの侵害ではない」ものの、Insights機能のために委託先へ渡していたNotion AIのチャット記録が一部露出する結果になりました。影響は1%未満のワークスペースに限られ、影響を受けたワークスペースの大半では記録に作成者や作成元のラベルが付いていませんでした。チャット本文からは認証情報が見つかっています。28
影響を受けた利用者は、通知に従ってデータを確認し、期間中にNotion AIへ貼った認証情報をローテーションしてください。調査は続いているので、Notionのアドバイザリの更新も確認しておくとよいでしょう。
検証レポート
2026年11月20日確認。本文の脚注番号から、各項目の検証結果と参照した一次情報を確認できます。
Footnotes
-
公表日と改訂日。 初版の冒頭と末尾は11月9日付。11月10日版は「No changes have been made to previously reported facts」としており、初版の事実関係を変えていません。時系列を改めたのは11月12日版で、同版は11月10日版へリンクしています。Notion 11月9日版 · Notion 11月10日版 · Notion 11月12日版 ↩ ↩2 ↩3 ↩4
-
影響範囲。 Notionは全ワークスペースの1%未満と報告。対象はInsights用のチャット記録で、大半の影響ワークスペースでは作成者・作成元ラベルがなく、対象記録にツール呼び出し結果は含まれません。本文自体には識別情報が書かれている可能性があります。Notionは自社システムへの侵害と他機能への影響を否定しています。Notion 11月12日版 ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7
-
Notionの通知と対応。 11月2日夜の通知は合成テストデータを含むデータセットが対象。初版と11月10日版では接続遮断と削除の両方が3日朝までの対応に含まれており、11月12日版で削除が4日の行に分けられました。時系列は現行版を採用しました。6日再通知、8日データ確定、9日顧客通知も現行版で確認できます。Insightsの無効化とFireworks経由のモデル提供終了について実施日の明記はありません。Notion 11月9日版 · Notion 11月10日版 · Notion 11月12日版 ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7 ↩8 ↩9
-
顧客への案内。 Notionは通知対象の顧客にデータ確認、露出したものとしての取り扱い、対象期間に入力した認証情報のローテーションを推奨しています。通知を受けていない顧客は、同社の案内時点で対応不要です。Notion 11月12日版 ↩ ↩2 ↩3
-
Fireworks初報。 「October 10, 2026」節にあるPDTの表では、10月6日検知、7日通知開始、9日22時に速報公開。11月9日節も初報の公開日を10月9日としています。Fireworks公式速報 ↩ ↩2 ↩3 ↩4
-
Fireworks 11月9日続報。 第三者クラウドの事案は10月23日、開発マシンへの不正アクセスと検知は24日。LLMJackingは関連を示す証拠があるとする調査見解で、Inferenceなどへの影響はこの公表時点で未検出です。Fireworks公式速報 ↩ ↩2 ↩3 ↩4
-
Fireworks 11月17日続報。 第1事案は8月3日〜10月7日でUnit 42が調査を完了。第2事案は10月23〜30日でAprosSyberが調査中。アカウントと請求情報の対象は10月30日より前に作成したFireworksアカウントで、決済カード番号は対象外です。Notionの公開資料には、チャット記録の露出がどちらの事案に当たるかを示す記述はありません。Fireworks公式速報 · Notion 11月12日版 ↩ ↩2 ↩3 ↩4 ↩5
-
APIキーの対応日と公表日。 Notionの更新欄では、Notion APIキーの失効は11月11日。第三者のAPIキーの発行元への報告は11月12日に行われ、掲載は11月13日付です。Notion 11月12日版の更新欄 ↩ ↩2 ↩3 ↩4 ↩5