CVE・CWE・CVSSの違いとは?EPSSやKEVまでセキュリティ指標の役割と読み方を体系的に整理
Security CVE CWE CVSS VulnerabilityManagement
セキュリティニュースや脆弱性管理で頻出するCVE・CWE・CVSSの基本から、CVSS v4.0の変更点、実務のトリアージで欠かせないEPSS・CISA KEV・SSVC・CPEとの関係性までを体系的に解説します。
セキュリティニュースや脆弱性スキャナのアラート、クラウドベンダーからのアドバイザリを読んでいると、「CVE」「CWE」「CVSS」、さらには近年では 「EPSS」「KEV」「SSVC」「CPE」 といったアルファベット略語が当たり前のように並んでいます。
「どれも脆弱性に関する指標なのはわかるけど、具体的に何が違って、どう使い分ければいいの?」と迷ったことがある方も多いと思います。
これらの指標が複数存在するのには明確な理由があります。それぞれが 「対象は何か?」「原因は何か?」「どの特定の事例か?」「どれくらい深刻か?」「実際に攻撃される確率はどれくらいか?」という異なる問い(関心事)に答えるために設計されている からです。
私自身、指標のうちいくつかは聞いたことがありますが、それぞれが何を意味しているか厳密に理解できていたかというとかなり怪しいですし、そもそも知らないものもたくさんありました。。。
この記事では、エンジニアや開発者が脆弱性情報を正しく読み解き、セキュリティ運用やトリアージ(優先度判断)、そしてセキュアな設計・実装に活かせるよう、主要なセキュリティ指標の役割と関係性を一次情報に基づいて体系的に整理してみました!正直まだ暗記でスラスラと内容が言えるかというと執筆時点でも厳しいですが、まずはどんなものがあるかを知るだけでも大きな一歩だと思い今回記事を作りました!本記事を通して、日々目にする脆弱性に関するニュースの一部でも理解できるようになった!とかそういう感想を持ってもらえるような記事になればと思います!
:::message 技術調査についてはAIのお力もお借りしていますが、内容チェックやそれぞれの項目に対する私の考えは含まれております!! :::
1. 導入・全体像:なぜ複数の指標があるのか?
早速全体像から掴みましょう。医療に例えると、セキュリティの指標は 「患者(製品)」「病名(弱点の型)」「カルテ番号(個別の症例)」「重症度」「発症・感染確率」「トリアージ基準」 のように役割分担されています。
セキュリティ指標の早見表
私が最初に調べた中で出てきた、かつよく見ると思ったものについて、早見表作りました!
| 指標 | 正式名称 | 主な管理・策定機関 | 答える問い(役割) | 表記例・スケール |
|---|---|---|---|---|
| CVE | Common Vulnerabilities and Exposures | CVE Program(MITRE運営・CISA支援 / CNA) | 「どの製品のどの具体的な脆弱性(事例)か?」(公開された個別脆弱性への一意な背番号) | CVE-YYYY-NNNN...(例:CVE-2026-XXXXX) |
| CWE | Common Weakness Enumeration | MITRE(CISA支援) | 「どんな種類の弱点(原因・バグの型)か?」(脆弱性を引き起こす根本原因の体系) | CWE-89(SQLインジェクション)CWE-79(クロスサイトスクリプティング) |
| CVSS | Common Vulnerability Scoring System | FIRST | 「その脆弱性は技術的にどれくらい深刻か?」(悪用難易度と影響度に基づく深刻度スコア) | 0.0 〜 10.0(5段階:None / Low / Medium / High / Critical)表記:CVSS-B, CVSS-BTE など(v4.0) |
| CPE(補足: PURL) | Common Platform Enumeration(Package-URL) | NIST (NVD) / MITRE(Ecma International) | 「どの製品・バージョンか?」(対象ソフトウェアやOS・パッケージの識別) | cpe:2.3:a:vendor:product:1.0:*:*:*:*:*:*:*pkg:npm/express@4.19.2 |
| EPSS | Exploit Prediction Scoring System | FIRST(EPSS SIG / Empirical Security) | 「今後30日以内に実環境で悪用される確率は?」(機械学習モデルによる悪用確率の予測) | 0.0 〜 1.0(0% 〜 100%)およびパーセンタイル(日次更新) |
| CISA KEV | Known Exploited Vulnerabilities Catalog | CISA(米国サイバーセキュリティ・社会基盤安全保障庁) | 「すでに実際の攻撃で悪用が確認されているか?」(悪用の事実が確認された脆弱性のカタログ) | カタログ掲載の有無(掲載日・対策期限・ランサムウェア悪用の有無) |
| SSVC | Stakeholder-Specific Vulnerability Categorization | CISA / CMU SEI(CERT/CC) | 「自組織の環境で今すぐ対応すべきか?」(悪用状況やシステム露出度から行動を決める決定木) | Track / Track* / Attend / Act の4段階のアクション |
CVEは脆弱性のニュースにはよく登場していて以前から認知していました!が、ここで言及しているCWEとちゃんと区別できていたかと言えばそうでもなかったですね。。。
指標同士のつながり(全体フロー図)
それぞれの指標は独立して存在しているわけではなく、1つの脆弱性情報(CVEレコードやNVDのエントリ)を中心に結びついています。図にしてみると、お互いを参照し合うことで一つの大きなメッセージになっているということみたいです!
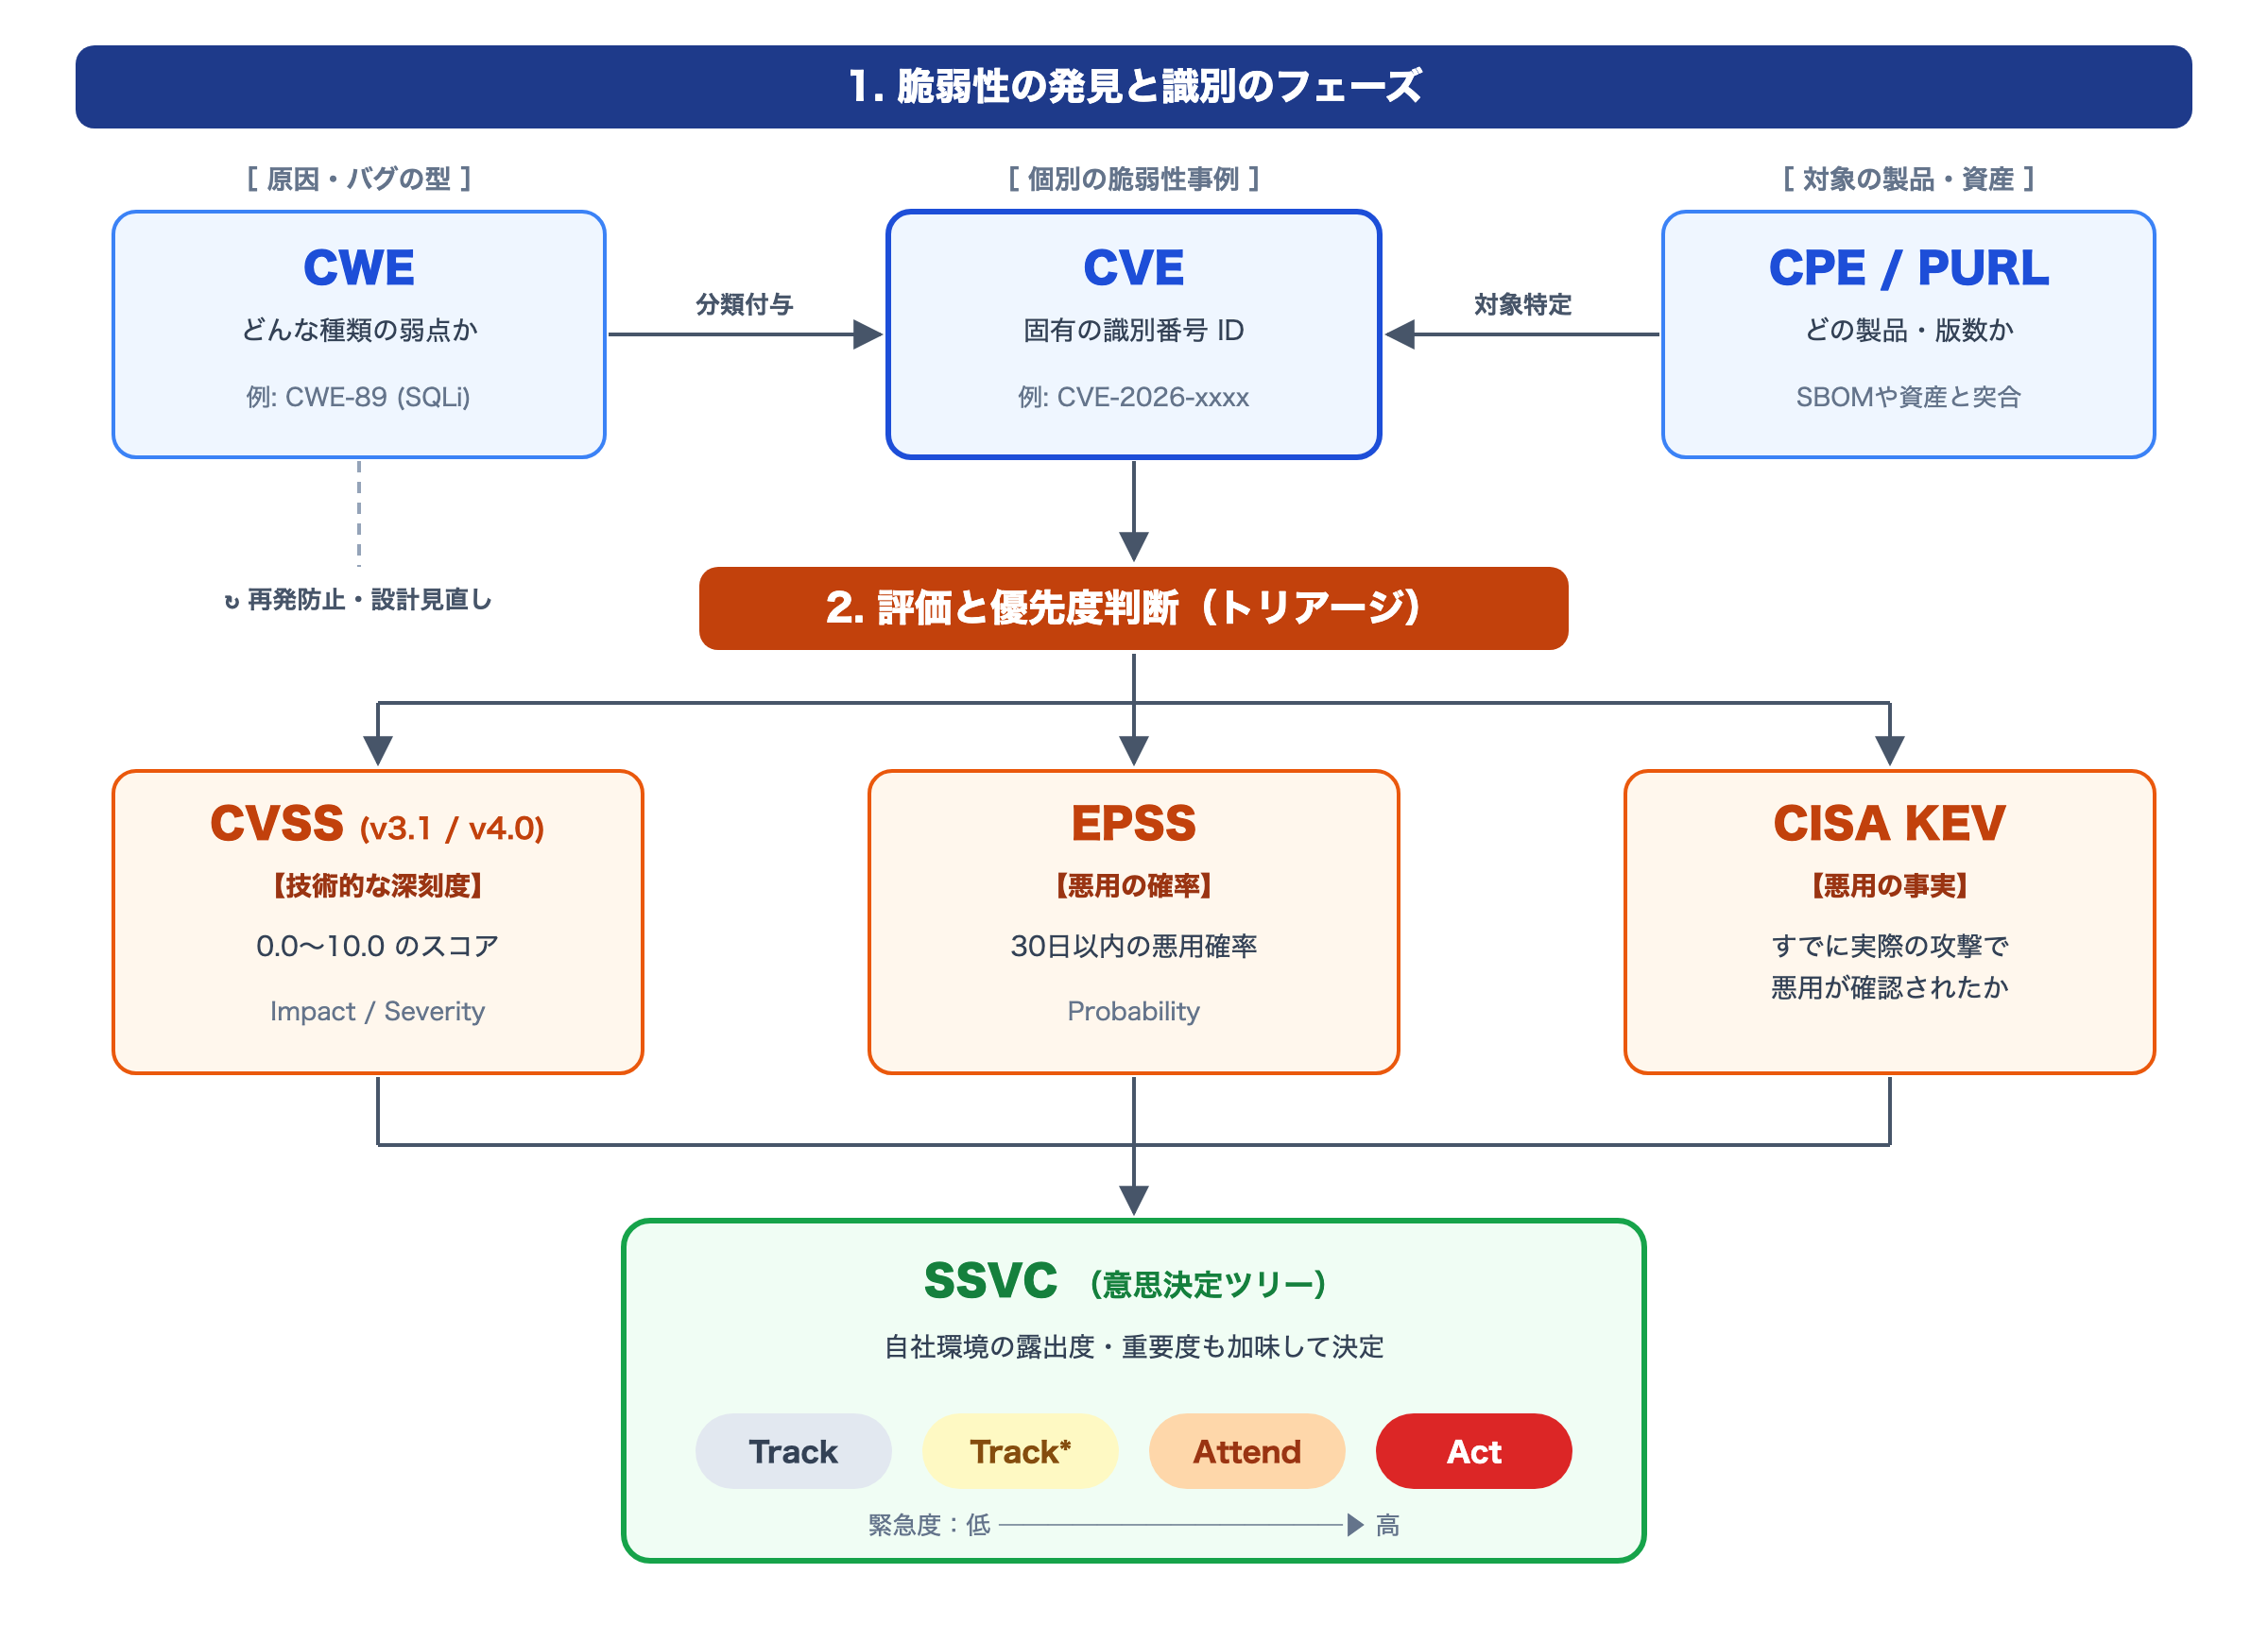
ここからは、各指標の仕組みと読み方を順番に見ていきます。
2. CVE(Common Vulnerabilities and Exposures):個別の脆弱性につけられる「背番号」
CVEの役割:世界中の誰もが「同じ脆弱性」を指し示すための共通言語
ソフトウェアやハードウェアに具体的な脆弱性が見つかったとき、製品ベンダー、セキュリティ研究者、脆弱性診断ツール、クラウド事業者がそれぞれ独自の管理番号や呼び名で呼んでしまうと、「A社が警告している脆弱性と、B社のスキャナが検出した脆弱性は同じものなのか?」を判別できません。
この問題を解決するため、1999年に始まったのが CVE(Common Vulnerabilities and Exposures:共通脆弱性識別子) です。公開されている個別の脆弱性それぞれに一意の識別番号(CVE ID)を割り当て、概要説明と参考リンク(アドバイザリURLなど)をセットにした 「CVEレコード(CVE Record)」 としてカタログ化しています。
採番の仕組みとフォーマット(CVE-YYYY-NNNN...)
CVEプログラムは米国CISA(サイバーセキュリティ・社会基盤安全保障庁)がスポンサーとなり、非営利研究機関の MITRE が運営しています。ただし、現在では年間数万件にのぼるすべてのCVEをMITRE1社だけで採番しているわけではありません。
- CNA(CVE Numbering Authorities:CVE採番機関): 主要なOS・ソフトウェアベンダー、オープンソース財団(GitHubやLinuxカーネルなど)、各国のCERT(日本のJPCERT/CCなど)、バグバウンティプラットフォームなど、世界数百の組織がCNAとして認定されています。CNAは自らの担当スコープ内の製品に脆弱性が見つかった際、自律的にCVE IDを採番してCVEレコードを公開できます。
- CVE IDのフォーマット:
CVE-西暦4桁-4桁以上の連番(例:CVE-2026-0001やCVE-2026-109619)という形式で付与されます。かつては末尾の連番が4桁固定でしたが、年間1万件を超える可能性に備えて2014年に仕様が拡張され、現在は4桁以上(5桁〜6桁など)の可変長となっています。
調べていて思いましたが、元々は4桁固定だったのに5桁目突入しているということで、どれだけ多くの脆弱性が見つかっているのかを痛感します。もちろん生成AIの性能向上による脆弱性発見スピードの加速は影響していると思うと、AIの利活用にとても倫理観が求められるなと改めて実感します。
CVE・NVD・JVN / JVN iPedia の関係と違い
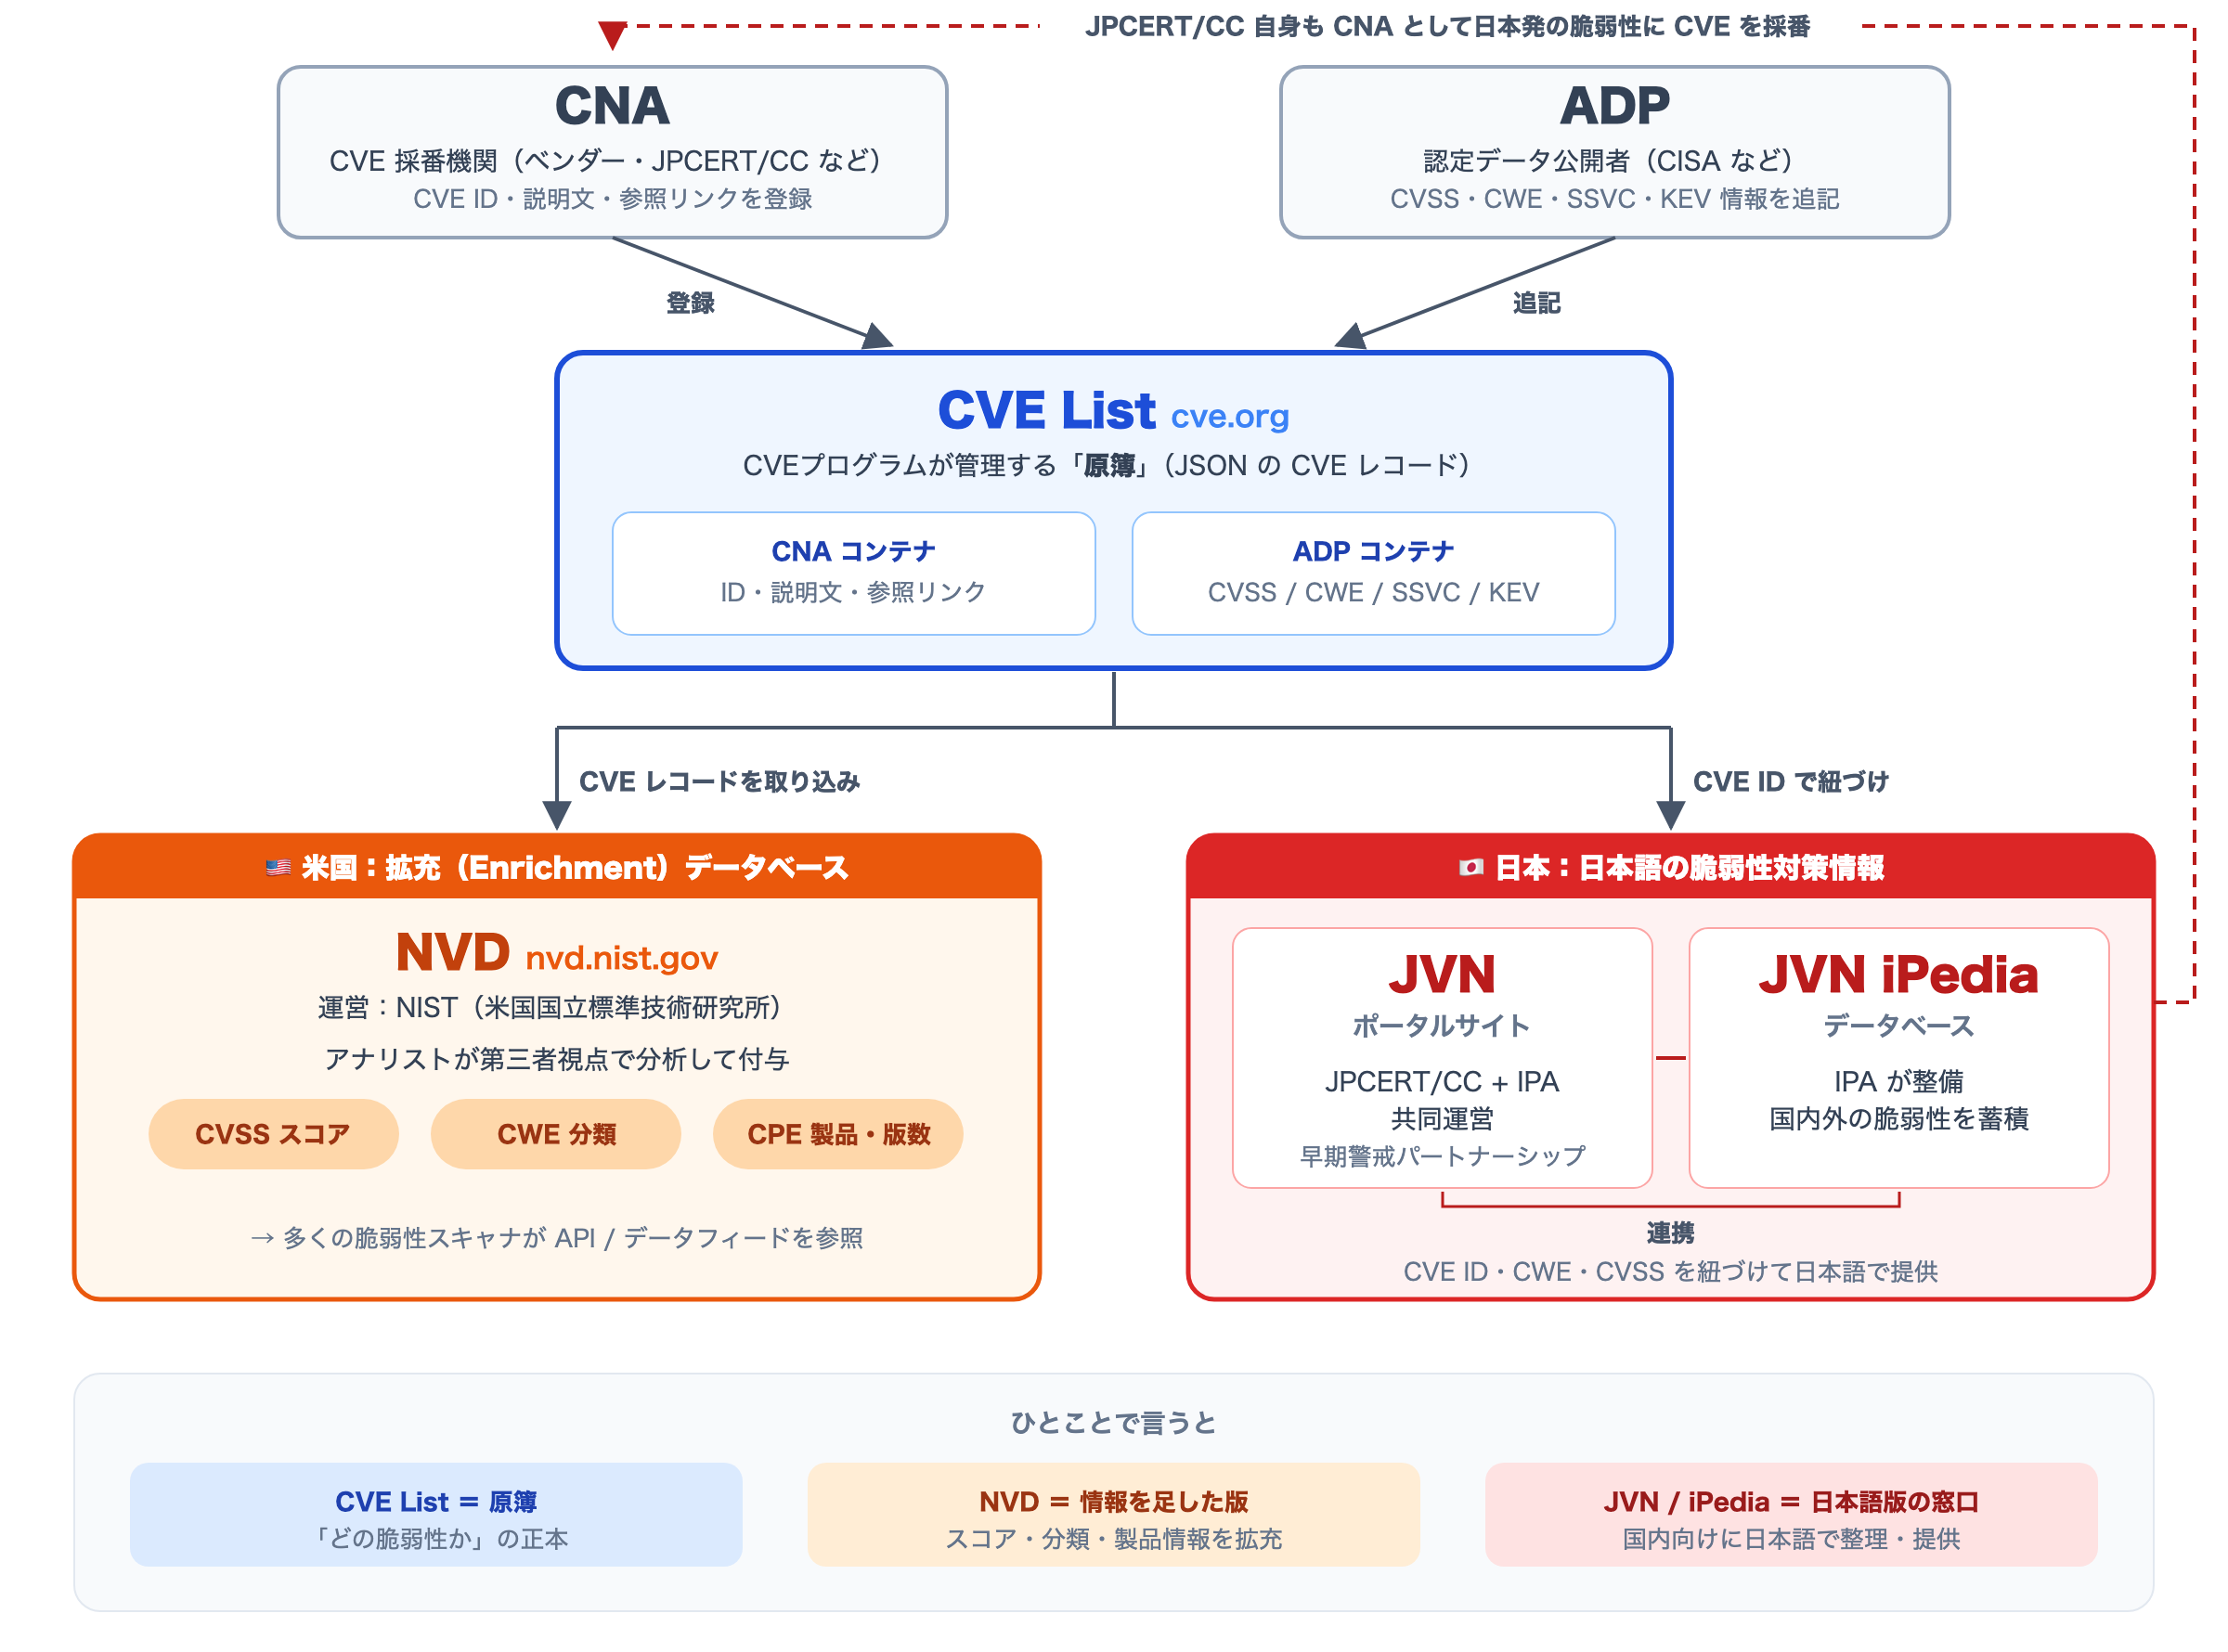
実務でよく混同されるのが 「CVE(cve.org)」 と 「NVD(National Vulnerability Database)」、そして日本の 「JVN / JVN iPedia」 の違いです。
- CVE List(cve.org): CVEプログラムが管理する「原簿」です。CNAが登録したCVE ID、脆弱性の説明文、参照リンクに加えて、近年ではCNA自身や ADP(Authorized Data Publisher:認定データ公開者、CISAなど) が付与したCVSS・CWE・SSVC・KEV情報もJSONコンテナ形式で格納されるようになっています。
- NVD(nvd.nist.gov): 米国国立標準技術研究所(NIST)が運営する脆弱性データベースです。公開されたCVEレコードを取り込み、NISTのアナリストが第三者視点で分析を行って CVSSスコア、CWE(弱点分類)、CPE(影響を受ける製品・バージョンの構造化データ)を付与(Enrichment:情報拡充) して公開しています。多くの脆弱性スキャナはNVDのAPIやデータフィードを参照しています。
- JVN / JVN iPedia(日本国内のポータル・データベース): JVN(Japan Vulnerability Notes) は、日本の「情報セキュリティ早期警戒パートナーシップ」に基づき JPCERT/CC と IPA(情報処理推進機構) が共同運営する脆弱性対策情報ポータルです。また、IPAが整備してきた日本語の脆弱性対策情報データベース JVN iPedia とも連携し、国内外の脆弱性情報にCVE IDやCWE、CVSSを紐づけて日本語で提供しています(※JVN/JPCERT/CC自体もCNAとして日本発の脆弱性にCVEを採番する役割を担っています)。
世界的に統一された仕組みだけでなく、日本国内向けのポータルもあるということで、見るべき情報ソースがいくつもあるのを改めて知りました!セキュリティ関係の仕事をされている方は日々ウォッチする対象が多くてとても大変だなとすごい素人感想を持ちました!
3. CWE(Common Weakness Enumeration):脆弱性の「原因・種類」のカタログ
CVEとCWEの違い
CVEと1文字違いで紛らわしいのが CWE(Common Weakness Enumeration:共通脆弱性タイプ一覧) です。両者の違いを一言でまとめると以下のようになります。
- CWE = 「病気の種類・原因の分類」(どんな種類の設計ミス・実装バグか?)
- CVE = 「特定の患者で見つかった個別の症例」(どの製品のどのバージョンに存在した具体的な脆弱性か?)
たとえば、「あるWebフレームワークのバージョンX.Yにおいて、ユーザー入力のエスケープ漏れによりSQL文が改ざんされる脆弱性」が見つかったとします。このとき、その製品固有の事件につけられる番号が CVE-2026-XXXXX であり、その背後にある「SQLコマンドに用いられる特別な要素の不適切な無害化(=SQLインジェクション)」という普遍的なバグの型を表すのが CWE-89 です。
また、1つのCVEに複数のCWEが紐づく場合もあるとのこと。一つの事案が発生した時にたった一つの要素が原因のこともあれば複数の要素が組み合わさった場合もあります。そのため、CVEを見るときは複数のCWEから構成される可能性もある前提で読んでいくのが大事ですね。
代表的なCWEの例
日々の開発やセキュリティレビューでよく目にする代表的なCWEには、以下のようなものがあるみたいです!(AIくん調査ありがとう)
| CWE ID | 英語名称(通称) | 概要 |
|---|---|---|
| CWE-79 | Improper Neutralization of Input During Web Page Generation (Cross-site Scripting: XSS) | Webページ生成時に入力値の無害化(エスケープ等)が不適切で、悪意あるスクリプトが実行される弱点 |
| CWE-89 | Improper Neutralization of Special Elements used in an SQL Command (SQL Injection) | 外部からの入力を適切に分離・無害化せずSQL文を組み立てることで、不正なDB操作を許す弱点 |
| CWE-787 | Out-of-bounds Write(境界外書き込み) | 確保されたメモリバッファの境界を超えてデータを書き込んでしまう弱点(メモリ破壊や任意コード実行の原因) |
| CWE-416 | Use After Free(解放済みメモリの使用) | 解放(free)した後のメモリ領域を再び参照・操作してしまう弱点 |
| CWE-862 / CWE-863 | Missing Authorization / Incorrect Authorization(認可の欠如・不適切な認可) | データや機能へのアクセス時に権限チェックを行っていない、またはチェックロジックが誤っている弱点 |
| CWE-22 | Improper Limitation of a Pathname to a Restricted Directory (Path Traversal) | ファイルパスの制限が不十分で、../ 等を用いて意図しないディレクトリのファイルにアクセスされる弱点 |
| CWE-78 | Improper Neutralization of Special Elements used in an OS Command (OS Command Injection) | 外部入力からOSコマンドを組み立てる際の無害化が不適切で、任意のOSコマンドを実行される弱点 |
Webセキュリティの本を読んでいるとXSSとかよく目にしていましたが、実際にCWEに登録されているということで、今まで勉強していたことが少しつながってきました。ちなみに、執筆時点(2026/10/28)ではTotal weaknessは944件登録されているとのことです。
CWEの階層構造(Pillar / Class / Base / Variant)
MITREが管理するCWEは、フラットな一覧ではなく、抽象度の高い概念から具体的な技術・言語固有の弱点へと枝分かれする ツリー状の階層構造 を持っているとのことです(MITREのCWE Mapping Guidanceより)。
[ Pillar(最上位の柱:最も抽象的な弱点の概念) ]
  例: CWE-707 Improper Neutralization(不適切な無害化)
   │
   └─▶ [ Class(クラス:言語や技術に依存しない抽象的な弱点) ]
         例: CWE-74 Improper Neutralization of Special Elements in Output Used by a Downstream Component ('Injection')
          │
          └─▶ [ Base(ベース:検出や予防の具体的な方法がイメージできる粒度の弱点) ]
                例: CWE-89 SQL Injection(SQLインジェクション)
                 │
                 └─▶ [ Variant(バリアント:特定の言語・技術・フレームワークに紐づく具体的な弱点) ]
                       例: CWE-564 SQL Injection: Hibernate
NVDやCNAがCVEレコードにCWEを紐づける際は、抽象的すぎず具体的すぎない Base(またはClass)レベル のCWEをマッピングすることが推奨されています。また、CWEには開発者向けの視点で整理されたビュー(CWE-699: Software Development)、研究者向けのビュー(CWE-1000: Research Concepts)、ハードウェア設計向けのビュー(CWE-1194: Hardware Design)など、用途に応じた切り口(View)も用意されています。
CWE Top 25(Most Dangerous Software Weaknesses)の活用方法
MITREは毎年、NVDやCISA KEVのデータをもとに、直近で実際に多く報告され、かつ深刻度や悪用頻度が高い危険な弱点トップ25を 「CWE Top 25 Most Dangerous Software Weaknesses」(および実際に悪用されたCWEを集計した CWE Top 10 KEV Weaknesses)として公開しています。
CWEは単なる分類ラベルではなく、開発チームにとっては再発防止や予防にも活用できます。
- 設計・コードレビューの観点リストにする:自社が採用している言語(C/C++やRustなどのシステム言語か、TypeScript/Python/GoなどのWebアプリケーションか)に応じて関連するCWEを確認し、設計段階で「構造的にそのCWEが起きない仕組み(プレースホルダやORMの強制、型安全なフレームワークの採用など)」を取り入れる。
- SAST / DAST ツールのルール評価:静的解析ツール(SAST)や動的解析ツール(DAST)は検出項目にCWE IDを付与しています。自社のCI/CDパイプラインでどのCWEを重点的にブロックするかの基準として活用できます。
- インシデントや脆弱性修正時の水平展開:自社プロダクトで1件のバグが見つかったとき、「その箇所を直して終わり」にするのではなく、「このバグの型(例:
CWE-862認可チェック漏れ)が他のエンドポイントにも潜んでいないか?」を横展開して調査できます。
なお、様々なランキング形式や種別でテーマを絞って検索できるようになっているようなので、気になる方は公式ページを参照してみてください!
https://cwe.mitre.org/data/index.html
4. CVSS(Common Vulnerability Scoring System):脆弱性の「深刻度」を測る共通物差し
CVSSとは:FIRSTが管理するオープンな深刻度評価基準
CVEで脆弱性を特定できても、「その脆弱性がどれくらい危険なのか」がわからなければ対応の判断ができません。そこで、国際的なCSIRTのフォーラムである FIRST(Forum of Incident Response and Security Teams) が策定・管理しているのが CVSS(Common Vulnerability Scoring System:共通脆弱性評価システム) です。
CVSSは、ベンダーやプラットフォームに依存しない共通の評価項目(メトリクス)に基づいて脆弱性の技術的な深刻度を 0.0 〜 10.0 の数値で算出し、以下の 5段階の定性的深刻度(Qualitative Severity Rating Scale) にマッピングします(CVSS v3.1およびv4.0共通)。
| 深刻度ラベル(英語 / IPA日本語表記) | スコア範囲 | 一般的な受け止め方 |
|---|---|---|
| Critical(緊急) | 9.0 〜 10.0 |
認証不要でネットワーク越しに任意コード実行やシステム完全掌握が可能なレベル |
| High(重要) | 7.0 〜 8.9 |
重大な情報漏洩や改ざん、サービス停止につながる、または若干の条件付きで完全掌握されるレベル |
| Medium(警告) | 4.0 〜 6.9 |
攻撃に一定の権限やユーザー操作が必要、あるいは影響範囲が限定的なレベル |
| Low(注意) | 0.1 〜 3.9 |
悪用条件が厳しく、成功しても影響が軽微なレベル |
| None(なし) | 0.0 |
セキュリティ上の直接的な影響がないもの |
以前以下の記事でも取り上げたPHP2Shellは9.2でありCritical判定でした。当初想定されていたパッチ公開時間よりも場合によっては早まるという話がありましたが、このスコア基準と照らして考えるとそりゃそうだよねと思いました!
https://akasan-ml.tech/blog/php2shell_cve_2026_109618
CVSS v3.1 の3つの基準群とベクトル文字列の読み方
現在も多くのアドバイザリやツールで併記されている CVSS v3.1 では、以下の3つの基準群(Metric Groups)が定義されています。
- 基本評価基準(Base Metrics):脆弱性そのものの固有の特性(攻撃のしやすさと影響の大きさ)を評価する基準。時間が経っても、利用環境が違っても変化しません。
- 現状評価基準(Temporal Metrics):攻撃コード(Exploit)の出現状況や、公式パッチの提供状況など、時間の経過とともに変化する要素を評価する基準。
- 環境評価基準(Environmental Metrics):ファイアウォール等の緩和策の有無や、対象システムのビジネス上の重要度など、利用組織ごとの環境差を反映する基準。
CVSSスコアが発表される際は、スコアの根拠を一目で伝える 「ベクトル文字列(Vector String)」 が必ずセットで記載されます。たとえば、典型的な最高深刻度(スコア 9.8 Critical)のベクトル文字列を分解して読んでみましょう。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| 区分 | 略号 | 項目名 | 上記の例の値 | 意味(どう読むか) |
|---|---|---|---|---|
| 攻撃容易性(Exploitability) | AV |
Attack Vector(攻撃元区分) | N (Network) |
インターネット越し(リモート) から攻撃できる(他に A:隣接、L:ローカル、P:物理) |
AC |
Attack Complexity(攻撃条件の複雑さ) | L (Low) |
特別な条件なしに 何度でも確実に攻撃が成功する(他に H:高) |
|
PR |
Privileges Required(必要な特権レベル) | N (None) |
ログイン不要(未認証) で攻撃できる(他に L:一般権限、H:管理者権限) |
|
UI |
User Interaction(ユーザ関与レベル) | N (None) |
被害者にリンクを踏ませる等の 操作が一切不要(他に R:関与必要) |
|
| スコープ | S |
Scope(スコープ) | U (Unchanged) |
影響は脆弱なコンポーネント内に留まる(他コンポーネントへ越境する場合は C:Changed) |
| 影響度(Impact) | C |
Confidentiality(機密性への影響) | H (High) |
機密情報が すべて漏洩する(他に L:低、N:なし) |
I |
Integrity(完全性への影響) | H (High) |
データやプログラムが 完全に改ざんされる(他に L:低、N:なし) |
|
A |
Availability(可用性への影響) | H (High) |
システムやサービスが 完全に停止する(他に L:低、N:なし) |
このようにベクトル文字列を読むだけで、「未認証のリモート攻撃者が、ユーザーの操作を待つことなく、機密性・完全性・可用性のすべてを完全に侵害できる脆弱性だ」 と数秒で技術的な性質を把握できます。逆に、同じ「High(7.5など)」のスコアでも、AV:L(ローカルアクセスが必要)や PR:H(管理者権限が必要)、あるいは C:N/I:N/A:H(情報漏洩や改ざんはなくDoSのみ)であれば、自社環境での緊急度は大きく変わることがわかります。
ちょっとこれは暗記するのは少なくとも自分には厳しいですが(泣)、なんとなくでもこういうスコアリングをしているんだなと覚えておきたいところです。
CVSS v4.0(2023年11月公開)での変更点
2019年のv3.1公開から約4年を経て、FIRSTは2023年11月1日に次世代規格である CVSS v4.0 を正式公開しました(2024年6月にSpecification v1.2へ改訂)。v4.0では、v3.xで指摘されていた実務上の課題を解消するために大きくアップデートされています。主な変更点は以下の5つです。ちなみに、PHP2Shellについてもこのv4.0によって評価されていたようです!
① 「Baseスコア=リスク」という誤解を防ぐ新しい命名規則(Nomenclature)
CVSS v3.x時代、本来は「技術的な深刻度(Severity)」に過ぎない基本値(Base Score)だけが独り歩きし、脅威の状況や環境要因を無視して「CVSSスコア」と呼ばれ続ける問題がありました。 そこでCVSS v4.0では、どの評価基準を組み合わせて算出したスコアなのかを明示する 4つのラベル表記 が導入されました。
| v4.0のスコア表記 | 使用されたメトリクス群 | 意味と用途 |
|---|---|---|
| CVSS-B | Base のみ | 脆弱性固有の技術的深刻度(NVDやベンダーが公開する初期値) |
| CVSS-BT | Base + Threat | 基本値に「実際の悪用状況やPoCの有無(脅威情報)」を加味したスコア |
| CVSS-BE | Base + Environmental | 基本値に「自社環境の防御策や資産重要度」を加味したスコア |
| CVSS-BTE | Base + Threat + Environmental | 基本値・脅威情報・自社環境のすべてを統合した、実務の「リスク」に最も近いスコア |
② 攻撃要件(AT: Attack Requirements)の新設とユーザ関与(UI)の細分化
v3.1では「相手側のセキュリティ防御機能(ASLRなど)の回避」も「競合状態(Race Condition)や中間者攻撃(On-path)などの実行環境条件」も、すべて AC(攻撃条件の複雑さ)1つに押し込められていました。
v4.0ではこれが分離され、ターゲット側の前提条件や実行タイミングへの依存度を表す AT(Attack Requirements:N None / P Present) が新設されました。また、ユーザ関与(UI)も従来の2段階(N / R)から、被害者が無意識にページを閲覧するだけの P(Passive:受動的) と、警告ダイアログを承認したり特定操作を行ったりする A(Active:能動的) を区別する 3段階(N / P / A) に細分化されました。
③ 「Scope(S)」の廃止と、影響度の2系統分離(VC/VI/VA と SC/SI/SA)
v3.xで最も採点のブレ(評価者による解釈の違い)が大きかったのが Scope (Unchanged / Changed) でした。v3.xでは「スコープ変更あり(S:C)」になると、脆弱なコンポーネント側と影響を受ける側(後続コンポーネント)のどちらか重い方のCIA影響度しか表現できませんでした。
v4.0では Scope メトリクスそのものを廃止し、代わりに影響度を以下の2系統・計6項目に分けて直接記述する方式に刷新されました。
- Vulnerable System(脆弱なシステム自体への影響):
VC(機密性)、VI(完全性)、VA(可用性) - Subsequent System(後続・下流のシステムへの影響):
SC(機密性)、SI(完全性)、SA(可用性)
たとえば「Webサーバ自体の機密性は失われない(VC:N)が、Stored XSSによって閲覧ユーザーのブラウザ上のセッション情報が奪われる(SC:H/SI:L/SA:N)」といったケースを、曖昧さなく正確に表現できるようになりました。
④ Temporal(現状評価基準)から Threat(脅威評価基準)への簡素化
v3.1の現状評価基準には「攻撃される可能性(E)」「対策のレベル(RL)」「発見情報の信頼性(RC)」の3項目がありましたが、実務上 RL や RC はほとんど活用されていませんでした。v4.0では名称を Threat Metrics(脅威評価基準) に改め、評価項目を E(Exploit Maturity:攻撃の成熟度= A:Attacked / P:PoC / U:Unreported / X:Not Defined) の1項目のみに絞り込み、脅威インテリジェンスと自動連携しやすくしています。
⑤ 補助評価基準(Supplemental Metrics)と「Safety(安全性)」の導入
最終スコアの数値計算には直接影響させず、トリアージの判断材料となる文脈情報を伝えるための Supplemental Metrics(補助評価基準) が新設されました。
S(Safety:人命や身体的安全性への影響 — OT/IoT・医療機器・車載システムなどを想定し、IEC 61508基準に基づく安全影響を表現。環境評価基準のMSI:S/MSA:Sでも利用可能)AU(Automatable:偵察から悪用までのキルチェーン4段階を自動化=ワーム化できるか)R(Recovery:攻撃後のサービス復旧が自動か、手動介入が必要か、復旧不能か)V(Value Density:1回の攻撃で掌握されるリソースの密度)RE(Vulnerability Response Effort:パッチ適用や緩和策に必要な対応工数)U(Provider Urgency:ベンダーが独自に判断した緊急度 Red / Amber / Green / Clear)
v4.0のベクトル文字列の例は以下のようになります。
CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:L/VI:L/VA:N/SC:N/SI:N/SA:N/E:A
5. 「CVSSが高い=最優先」とは限らない!実務で組み合わせるべき指標(EPSS・KEV・SSVC・CPE)
なぜ「CVSS基本値(CVSS-B)が7.0以上をすべて直す」運用ではうまくいかないのか?
多くの組織が「CVSS基本値 7.0(High)以上、あるいは 9.0(Critical)以上をすべて期限内にパッチ適用する」というルールを掲げていますが、CVSS基本値(CVSS-B)だけに頼ったトリアージには限界がある ようです。
調べた限り、その理由は大きく2つあると考えています。
- High / Critical の脆弱性が多すぎる: 公開されるCVEの数は年々増加しており、そのうち半数以上がCVSS基本値で「High(7.0以上)」または「Critical(9.0以上)」と採点されているようです。CVSS基本値は「もし悪用されたら(かつ最悪の環境設定を仮定したら)どれくらい痛いか」を測る指標であるため、全体のスコアが高止まりしやすい構造を持っています。
- 実際に現実世界で悪用されるCVEはごく一部に集中している: 一方で、公開された全CVEのうち、攻撃者によって実環境(in the wild)で実際に悪用されるものは全体の数パーセントに過ぎません。逆に、CVSS基本値が7点台〜8点台(High)や6点台(Medium)であっても、攻撃コードが自動化されてランサムウェア攻撃の初期侵入に悪用される脆弱性も存在します。
FIRSTのCVSS v4.0 User Guideでも 「CVSS Base Score (CVSS-B) Measures Severity, not Risk(CVSS基本値は深刻度を測るものであり、リスクを測るものではない)」 と明確に強調されています。本来のリスク(Risk)を判断するには、「深刻度(Impact / Severity)」×「悪用される確率・事実(Probability / Threat)」×「自社の資産・環境コンテキスト(Asset / Environment)」 を掛け合わせる必要があります。
そのために実務で組み合わせて使われるのが、以下の指標とのこと!
① EPSS(Exploit Prediction Scoring System):悪用される「確率」を予測する
EPSS は、CVSSと同じく FIRST(EPSS Special Interest Group および Empirical Security)が提供しているデータ駆動型の予測モデルです。
- 何を表す指標か:公開されたすべてのCVEについて、「今後30日以内に実環境(in the wild)で悪用される確率」 を
0.0〜1.0(0%〜100%) のスコアと パーセンタイル(上位何%に位置するか) で算出し、毎日更新 しています(APIやCSVで無料公開)。 - 仕組み:CVEの属性、公開されているExploitコード(GitHub、Metasploit、Exploit-DBなど)の有無、SNSや脅威インテリジェンスでの言及、商用・OSSパートナーから提供される実際の攻撃観測テレメトリなど約2,800以上の特徴量をもとに、機械学習モデル(XGBoost等)で日次予測を行っています。
- CVSSとの使い分け:
- CVSS = 重症度(もし攻撃されたらどれくらい被害が大きいか)
- EPSS = 発生確率(そもそも近い将来に攻撃される可能性がどれくらい高いか)
この2つを2軸のマトリクス(横軸にCVSS、縦軸にEPSS)にプロットすると、「CVSSは9.8だがEPSSは0.1%未満(理論上は危険だが攻撃コードも出回っておらず悪用されていない)」ものと、「CVSSは8.1でEPSSが80%超(今まさに攻撃者が標的にし始めている)」ものを明確に切り分けることができます。
② CISA KEV(Known Exploited Vulnerabilities Catalog):悪用の「事実」を押さえる
EPSSが「確率の予測」であるのに対し、「すでに現実の攻撃で悪用されたという確実な証拠がある脆弱性」 のリストとして米国CISAが維持・公開しているのが KEV(Known Exploited Vulnerabilities)カタログ です。
CISAがKEVカタログに脆弱性を登録する基準は以下の3点です。
- CVE IDが採番されていること
- 実環境(in the wild)で積極的に悪用されている信頼できる証拠があること
- 明確な対策アクション(ベンダーのパッチ提供など)が存在すること
米国連邦政府機関には拘束力のある運用指令(BOD 22-01やBOD 26-04など)によってKEV掲載脆弱性の期限内対応が義務付けられていますが、民間企業にとっても 「KEVに載っている=すでに攻撃者の武器庫に入っており、放置すれば高確率で侵入される」 ことを意味するため、CVSSの点数に関わらず最優先で対処すべき「レッドフラッグ(赤信号)」として広く使われています。
③ SSVC(Stakeholder-Specific Vulnerability Categorization):自組織の行動を決める決定木
CVSS、EPSS、KEVの情報を集めた上で、「では、私たちのチームはこの脆弱性に対して今日どんなアクションを取るべきか?」を論理的に決めるためのフレームワークが、カーネギーメロン大学ソフトウェア工学研究所(CMU SEI / CERT/CC)とCISAが策定した SSVC です。
SSVCでは、1つの数値スコアを計算する代わりに、以下のような評価項目(Decision Points)を 決定木(Decision Tree) に沿って辿ります(CISAのSSVCモデルの例)。
- Exploitation(悪用状況):
None(なし) /PoC(実証コードあり) /Active(実際の悪用あり=KEV等) - Automatable(自動化可能性):攻撃の自動化が可能か(
Yes/No) - Technical Impact(技術的影響度):
Partial(部分的) /Total(システム掌握) - Mission Prevalence / Exposure(自組織での普及度・インターネット露出度):外部公開システムか、内部システムか、重要業務に直結しているか
- Public Well-Being Impact(安全性・社会的影響):人命や社会インフラへの影響度
この決定木を辿った結果、最終的なアウトプットが単なる点数ではなく、具体的な4段階の対応アクション として導き出されるのがSSVCの大きな利点です。
Track(追跡):現時点では緊急対応不要。通常の定期メンテナンスや標準のアップデートサイクルで対応する。Track*(注視して追跡):通常のサイクルで対応しつつ、悪用状況などの変化を注意深く監視する。Attend(注意・早期対応):管理職・責任者レベルの注意を要する。関係部署と調整し、標準のアップデートサイクルよりも前倒しで対応する。Act(即時行動):経営層・リーダーシップレベルを含めた緊急対応会議を招集し、可能な限り速やかに(緊急メンテナンス等で) パッチ適用または緩和策を実施する。
④ CPE(Common Platform Enumeration)と PURL(Package-URL):そもそも自社で使っているかを突合する
どれほど危険な脆弱性(CVE)が発表されても、「自社のサーバーやアプリケーションにその製品・ライブラリが含まれているか?」がわからなければ始まりません。その自動突合(マッチング)に使われる識別子が CPE と PURL です。
- CPE(Common Platform Enumeration):
NVDが管理するハードウェア・OS・アプリケーションの構造化命名規則です。現在のCPE 2.3フォーマットでは以下のように表記されます。
cpe:2.3:{種別(a:アプリ/o:OS/h:HW)}:{ベンダ名}:{製品名}:{バージョン}:{アップデート}:...(例:cpe:2.3:a:apache:http_server:2.4.58:*:*:*:*:*:*:*) - PURL(Package-URL / ECMA-427):
近年のソフトウェア開発では、npm、PyPI、Maven、Cargo、Goモジュール、Dockerイメージといったオープンソースのパッケージエコシステムが多用されており、ベンダ名ベースのCPEだけでは表現しきれないケースが増えました。そこでSBOM(Software Bill of Materials:ソフトウェア部品表、CycloneDXやSPDXなど)やOSV(Open Source Vulnerabilities)等の脆弱性スキャナで標準的に使われているのが PURL です(2025年12月に
ECMA-427として標準化)。pkg:{エコシステム種別}/{名前空間}/{パッケージ名}@{バージョン}(例:pkg:npm/lodash@4.17.20、pkg:pypi/django@5.0.1)
日頃からSBOMやパッケージロックファイルを通じて自社の資産をCPEやPURLで整理しておくことで、新しいCVEが出た瞬間に「自社に影響があるか」を機械的に判定できるようになります。
6. 実務での読み解き方・トリアージの流れ(実践ガイド)
ここまでの内容を踏まえて、実際に脆弱性の通知を受け取ったときにどの順番で指標を見ていけばいいかを5つのステップにまとめてみました。
【Step 1】 CVE ID を確認する
  └─ 複数のニュースやスキャナ通知を CVE-YYYY-NNNN... で名寄せし、同一の脆弱性として把握する。
       ▼
【Step 2】 CPE / PURL(SBOM)で自社の影響範囲を特定する
  └─ 該当する製品・ライブラリ・バージョンが自社のどこで動いているか?
  └─ インターネットに露出しているか? 脆弱な機能が有効な設定になっているか?
       ▼
【Step 3】 KEV と EPSS で「今すぐ攻撃される現実的脅威」かを確認する
  └─ CISA KEV に載っているか?(載っていれば CVSS の点数に関わらず最優先クラス)
  └─ EPSS スコア(30日以内の悪用確率)や CVSS Threat (E:A / E:P) が急上昇していないか?
       ▼
【Step 4】 CVSS の「ベクトル文字列」と SSVC で対応期限(Act / Attend / Track)を決める
  └─ スコアの数字だけでなく AV(リモートか)、PR(認証不要か)、UI(操作不要か)、
     VC/VI/VA・SC/SI/SA(何が奪われるか)を読み、自社環境(Environmental)に当てはめて判断。
       ▼
【Step 5】 CWE を確認し、緩和策(WAF等)と根本的な再発防止に活かす
  └─ パッチ適用までの暫定対処(CWE-89 なら WAF の SQLi ルール適用など)を検討。
  └─ 自社コードの脆弱性なら、同じ CWE(バグの型)が他の箇所にもないか横展開して根絶する。
トリアージの具体例
たとえば、同じ 「CVSS基本値(CVSS-B)が 8.8(High)」 の脆弱性が2つ同時に検出されたとします。
- ケースA:
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:H/...(リモートから一般ユーザー権限で完全掌握)- CISA KEV:掲載あり(実際の攻撃を確認)
- EPSS:
0.85(今後30日以内に悪用される確率85%) - 対象資産:外部公開している本番Webサービスで利用中
- ⇒ SSVC判定:
Act(即時対応)。直ちに緩和策や緊急パッチ適用を実施する。
- ケースB:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:A/VC:H/VI:H/VA:H/...(ユーザーが能動的に悪意あるファイルをインポートする必要がある)- CISA KEV:掲載なし
- EPSS:
0.002(悪用確率 0.2%) - 対象資産:社内閉域網のバッチ処理サーバーで、外部ファイルのインポート機能自体を使用していない
- ⇒ SSVC判定:
Track(通常対応)。緊急対応で開発を止める必要はなく、次回の定期アップデートでバージョンを上げる。
このように複数の指標を組み合わせて読むことで、本当に危ない脆弱性は見落とさず、かつ不要な緊急対応でチームが疲弊するのを防ぐ ことができるということですね。同じスコアでも対応がここまで変わるのは、調べていてなるほどと思ったポイントでした!
おわりに / まとめ
今回は、セキュリティニュースや脆弱性管理で登場する主要な指標について、それぞれの役割とつながりを整理してみました。最後に要点をまとめます。
- CVE(Common Vulnerabilities and Exposures):個別の脆弱性事例につけられる世界共通の「背番号」。
- CWE(Common Weakness Enumeration):SQLインジェクションや境界外書き込みなど、脆弱性を引き起こす「原因・弱点の型」の分類体系。設計やコードレビューでの再発防止に活かす。
- CVSS(Common Vulnerability Scoring System):脆弱性の技術的な「深刻度」を0.0〜10.0で測る物差し。2023年11月公開の CVSS v4.0 では、Base単体への依存を防ぐ命名規則(
CVSS-B/CVSS-BT/CVSS-BE/CVSS-BTE)や、影響度の分離(VC/VI/VAとSC/SI/SA)、補助評価基準(Supplemental Metrics)が導入された。 - EPSS / CISA KEV / SSVC / CPE(PURL):CVSS基本値だけでは分からない「対象資産の特定(CPE/PURL)」「悪用される確率(EPSS)」「悪用された事実(KEV)」を補い、自組織の環境に合わせて「今すぐ動くべきか(SSVC)」を決めるために組み合わせる。
アルファベット3〜4文字の略語がたくさん出てきますが、「それぞれが何の問いに答えているのか」を押さえておくだけでもかなり読みやすくなると思います。脆弱性のニュースを読むときや、チーム内で優先度を話し合うときの参考にしてもらえると嬉しいです!
また、私自身最近のセキュリティ問題をちゃんと自分ごととして理解し何か一つでも対策が出来るようにと、情報収集のための仕組みを作ってたりします!まだこの場で公開して皆さんに使ってもらうレベルではなく個人運用に留まっていますが、早くナレッジ共有できるように動こうと思います。
参考資料・一次情報一覧
- CVE(Common Vulnerabilities and Exposures) / NVD / JVN
- CWE(Common Weakness Enumeration)
- CVSS(Common Vulnerability Scoring System)
- EPSS / CISA KEV / SSVC / CPE / PURL
- FIRST - Exploit Prediction Scoring System (EPSS) FAQ
- FIRST - EPSS Data & Statistics
- FIRST - Why EPSS? / How EPSS Works
- CISA - Known Exploited Vulnerabilities (KEV) Catalog
- CISA - Reducing the Significant Risk of Known Exploited Vulnerabilities
- CISA - Stakeholder-Specific Vulnerability Categorization (SSVC)
- NIST NVD - Official Common Platform Enumeration (CPE) Dictionary
- IPA 共通プラットフォーム一覧CPE概説
- Package-URL (PURL) Specification Introduction (ECMA-427)